


請確保只有合適的人員可以登入
使用額外保護層,保護您的工作空間。新增雙因素驗證、密碼要求等,保護公司工作內容。
您可以信賴的安全性
85%《財星》百大企業使用 Asana ¹。我們提供資料安全、隱私權控制項,讓您放心使用。
驗證
SAML
Google 單一登入
雙因素驗證
全組織密碼強度
使用者管理
SCIM
工作階段持續時間限制
訪客邀請限制
存取控制項
存取權層級
物件層級系統管理控制項
集中系統管理控制項
自訂 RBAC 角色
資料控制項
網域匯出
網域刪除
匯出團隊/使用者的 CSV
服務帳戶
資料合規性
美國、歐洲、日本和澳洲的資料中心
HIPAA 合規性
企業金鑰管理 (EKM)
進階資料安全性
稽核紀錄 API
安全資訊事件管理 (SIEM) 整合
預防資料遺失 (DLP) 整合
eDiscovery 整合
封存整合
CASB 整合
IP 允許清單
整合管理
應用程式封鎖
應用程式核准模式
行動裝置安全控制項
生物特徵驗證
畫面擷取權限
附件權限
77% 的 IT 領導者表示,他們將負責組織內部的 AI 轉型
瞭解現今 IT 領導者面臨的挑戰和機遇,以及高績效領導者的獨特之處。
憑藉 Asana 充滿信心地擴充規模
取得所需的監督與控制,大規模管理 Asana,省去不必要的手動工作。
Agentic work management
Where humans and agents run critical workflows together, from a shared plan, toward the same goals.
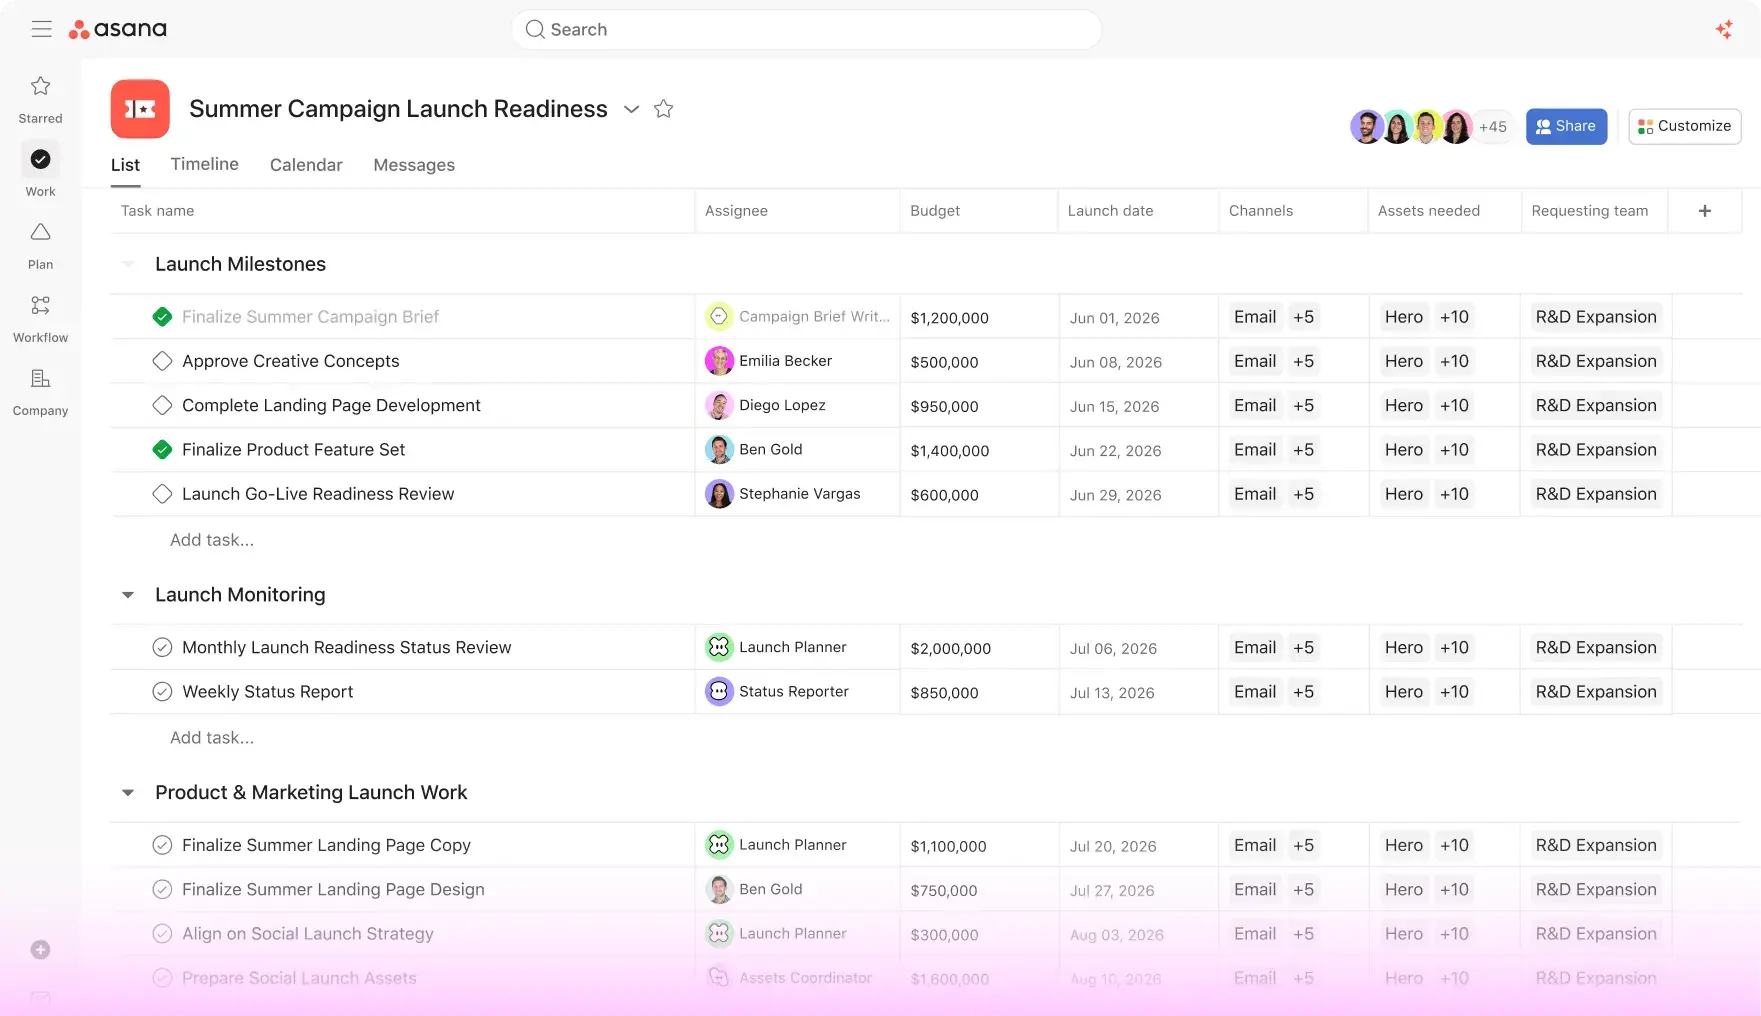
連結所有內容
無論您使用多少工具,都可以在工具之間無縫傳遞資訊。Asana 與 270 多個應用程式整合,讓您跨技術堆疊將流程自動化。




Asana 承諾提升 AI 安全性和透明度
您的資料受到保護
我們的 AI 合作夥伴不會使用您的資料來訓練其模型。
您的客戶資料也可高枕無憂
我們的 AI 合作夥伴在每次查詢後必須刪除客戶資料。


公司規模
Enterprise 版
產業
科技
藉助 Asana,Outreach 的 IT 團隊可隨公司成長而彈性地新增授權,並可透過 Okta 簡化使用者登入。行銷人員可以限制從事行銷活動的承包商的存取權限,而 Asana 的多項安全認證可幫助團隊保密機密資訊。
Carley McGee
Outreach 營收營運經理


深入瞭解
系統管理員與安全只是第一步。瞭解藉助 Asana 您還能做些什麼。
仍有疑問嗎? 我們會提供解答。
Asana 的 Starter 版、Advanced 版、Enterprise 版和 Enterprise Plus 版方案皆可使用系統管理主控台。免費方案無法使用。
Asana 中的超級管理員、系統管理員和帳單所有者可以存取系統管理主控台,每個人在主控台中都有不同的存取範圍和權限。
您可以針對使用者登入強制執行的安全功能包括 Google SSO、SAML 驗證、雙因素認證 (2FA)、工作階段持續時間限制和密碼強度要求。
若要管理使用者佈建和取消佈建,請使用 SCIM 佈建和取消佈建來自動化群組同步、使用者建立和移除。您也可以在系統管理主控台中手動新增和停用使用者。
您可以透過設定訪客邀請限制和管理訪客權限來控制訪客使用者存取權限,限制其查看或邀請其他人的能力。
可用於專案和目標的權限等級包括角色型存取權限,其中包含專案 (系統管理員、編輯者、評論者、檢視者) 和目標 (編輯者、檢視者) 的等級。工作空間角色包括超級管理員、系統管理員、成員和訪客。
Asana 中提供的行動安全控制項可讓系統管理員強制執行生物特徵驗證、行動螢幕擷取限制、檔案附件權限和 iOS 版 Intune 整合。
Asana 中可用的資料控制和匯出選項包括網域匯出、網域刪除、匯出團隊/使用者 CSV 和服務帳戶。稽核記錄 API 支援 SIEM、DLP、eDiscovery 和封存整合。
Asana 的資料中心位於美國、歐洲、日本和澳洲。Asana 符合 HIPAA 合規性,並支援企業金鑰管理 (EKM)。
可用於檔案附件和團隊隱私的系統管理員安全控制項可讓您設定檔案附件類型、團隊隱私設定的控制項,並定義整個組織的共用權限。
您可以在 Asana 中與 SIEM、DLP 和 CASB 工具整合。Asana 支援安全資訊事件管理 (SIEM)、資料遺失預防 (DLP)、CASB、eDiscovery、封存和 Splunk 整合。
系統管理員可以在 Asana 中自訂引導體驗。Enterprise 版的超級管理員可在註冊期間部署自訂引導工作流程和訊息。
1. 準確性僅至 2023 年 12 月,包括免費和付費使用者。