


비즈니스를 안전하게 보호하세요
모든 사용자와 팀을 위한 보호 가이드라인을 구현하세요.
권한 확장
조직이 성장함에 따라 업무 액세스를 관리하고 제어할 수 있습니다.
업무를 안전하게 수행하세요
데이터를 보호하고 생산성을 한꺼번에 높일 수 있습니다.
조직 전체 권한으로 비즈니스 보호
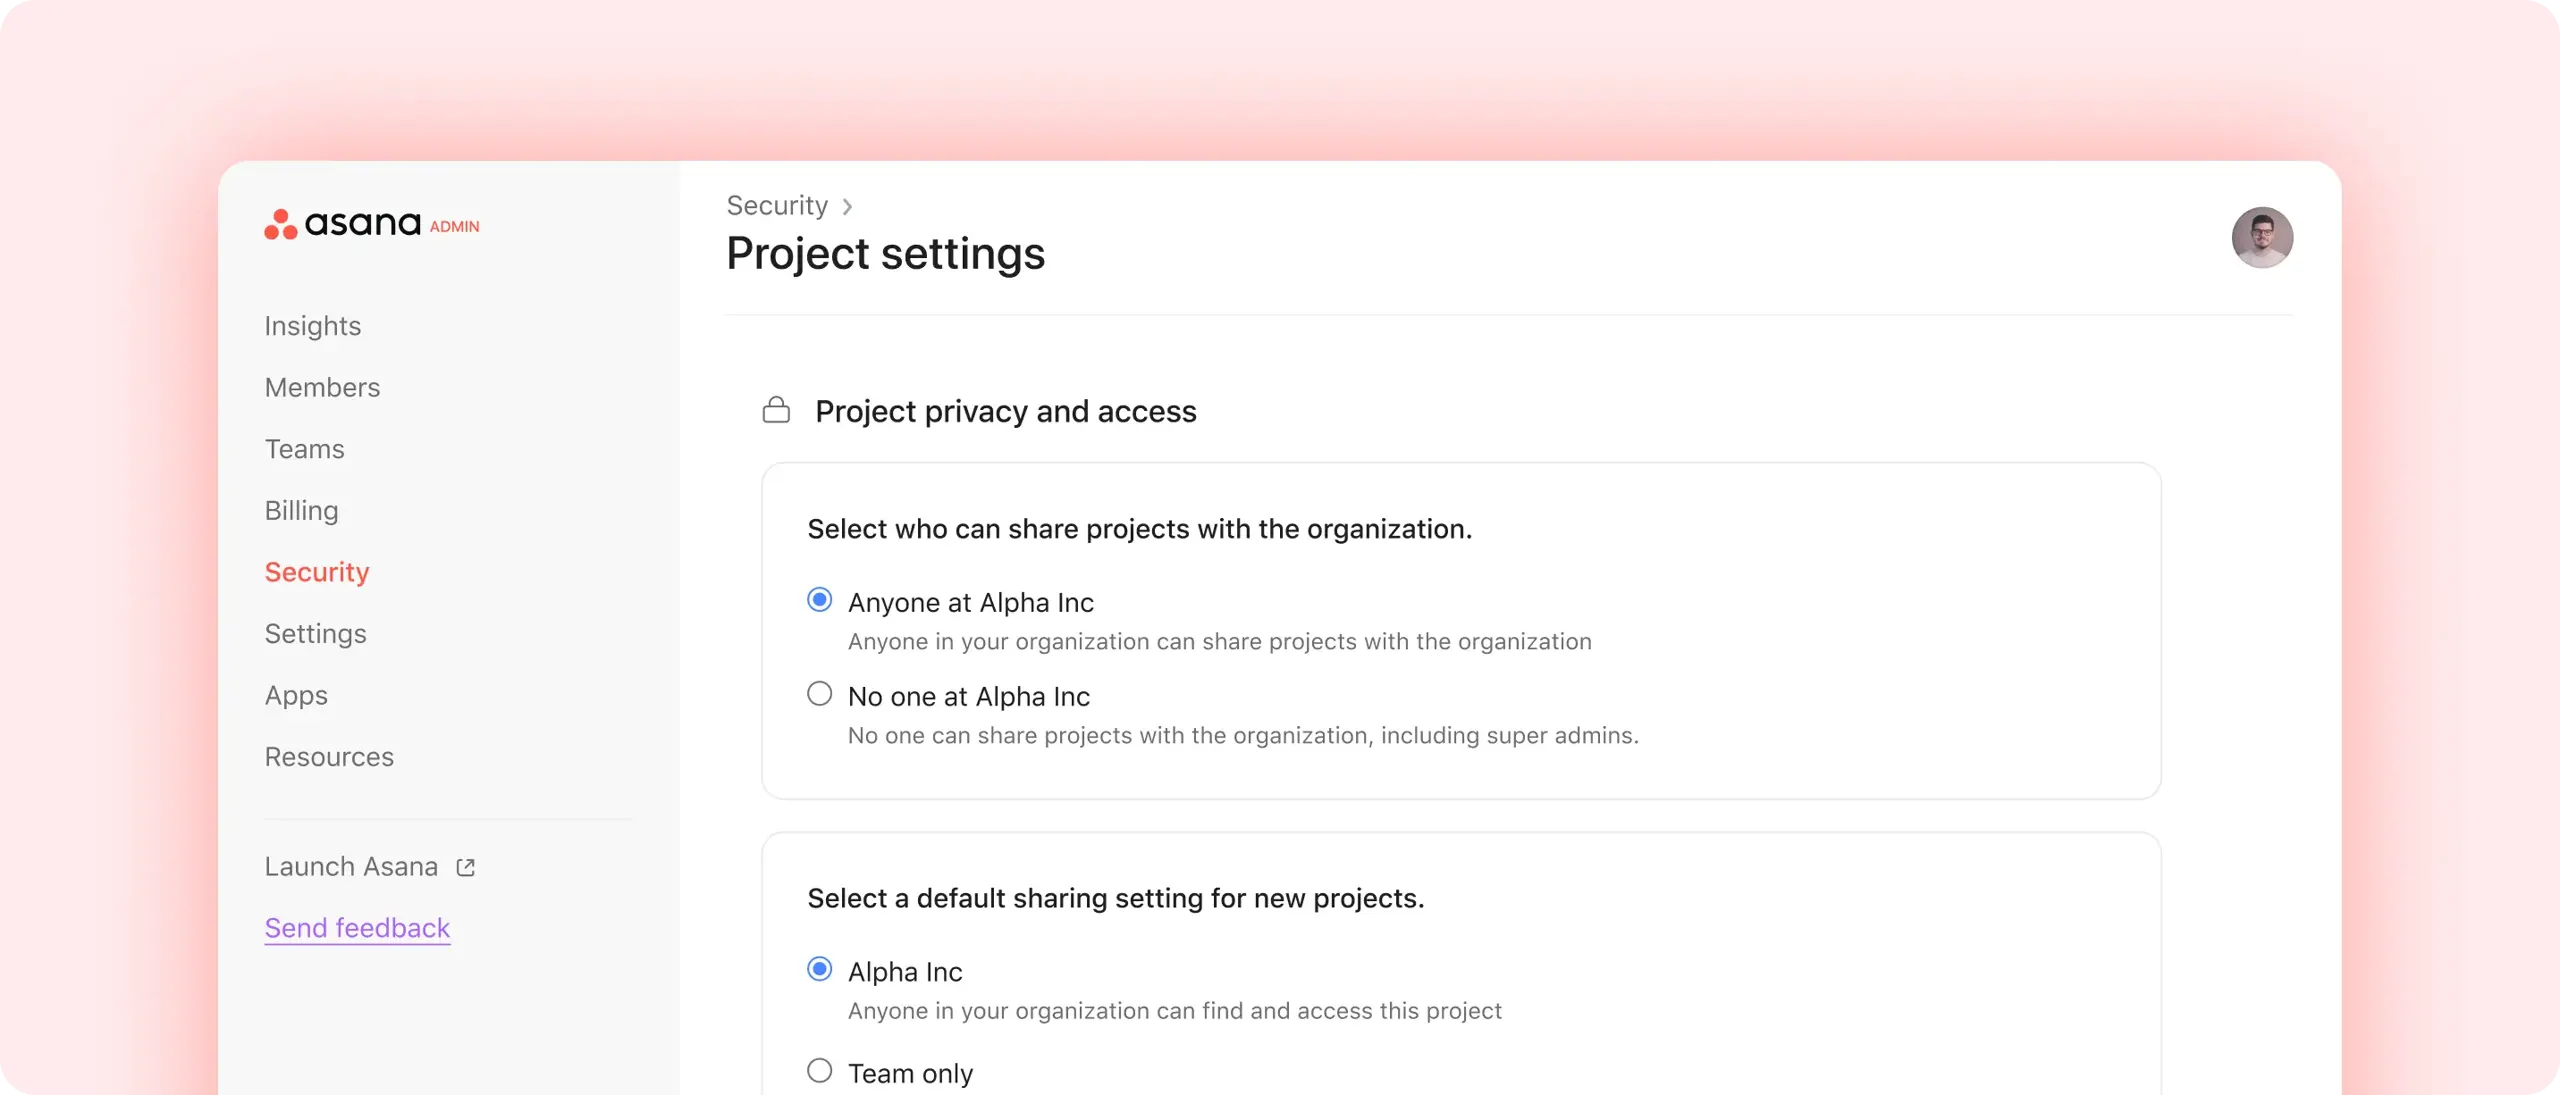
데이터 공유 사용자 지정
고급 제어 기능을 사용하여 조직의 개인 정보 보호 요구 사항을 충족하세요.
모범 사례 확립
조직 전체에서 업무를 공유하기 위한 기본 권한을 설정합니다.
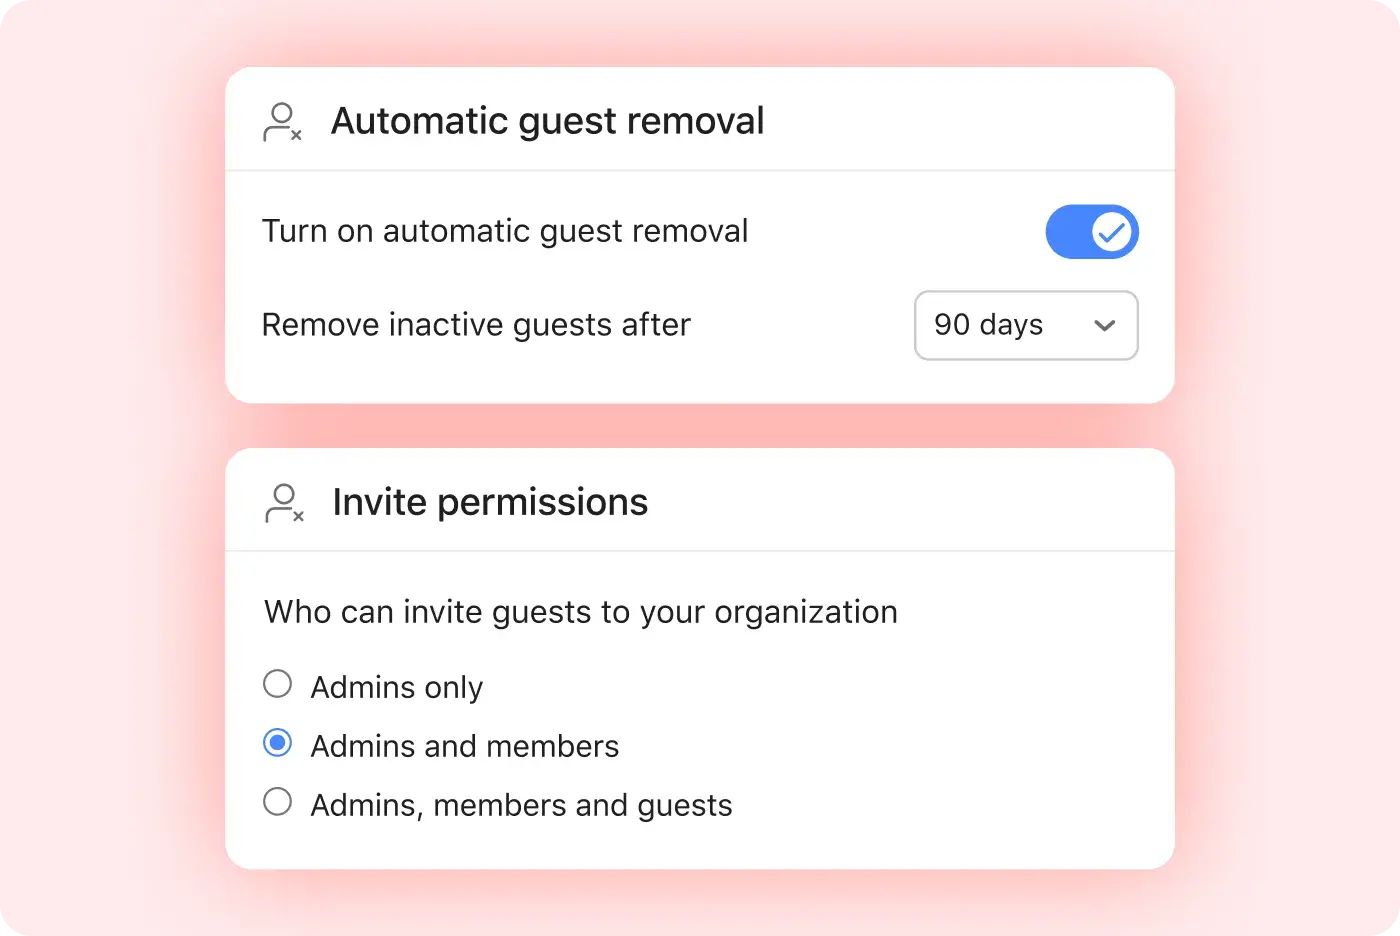
게스트 액세스 관리
게스트 사용자에 대한 고급 보안 조치를 도입하세요.

데이터 및 규정 준수 제어 유지
액세스 사용자 지정
회사 전체에서 각 프로젝트를 보고 사용할 수 있는 사용자를 선택하세요.
데이터 표준화
프로젝트 데이터에 대한 액세스를 제어하여 보다 정확한 보고를 작성하세요.
조직 전체에서 권한 확장
팀 권한, 멤버십, 공유 설정을 손쉽게 조정하세요.

조직을 보호하세요
Asana는 데이터 보안, 개인 정보 보호 제어 및 안심할 수 있는 기능을 제공합니다. 자세한 내용은 다음 리소스를 참조하세요.
다른 질문이 있으신가요? Asana가 답변해 드리겠습니다.
Asana에는 사용자에게 맞춤화되고 안전한 경험을 제공하는 사용자 역할과 개체 액세스 수준이 있습니다.
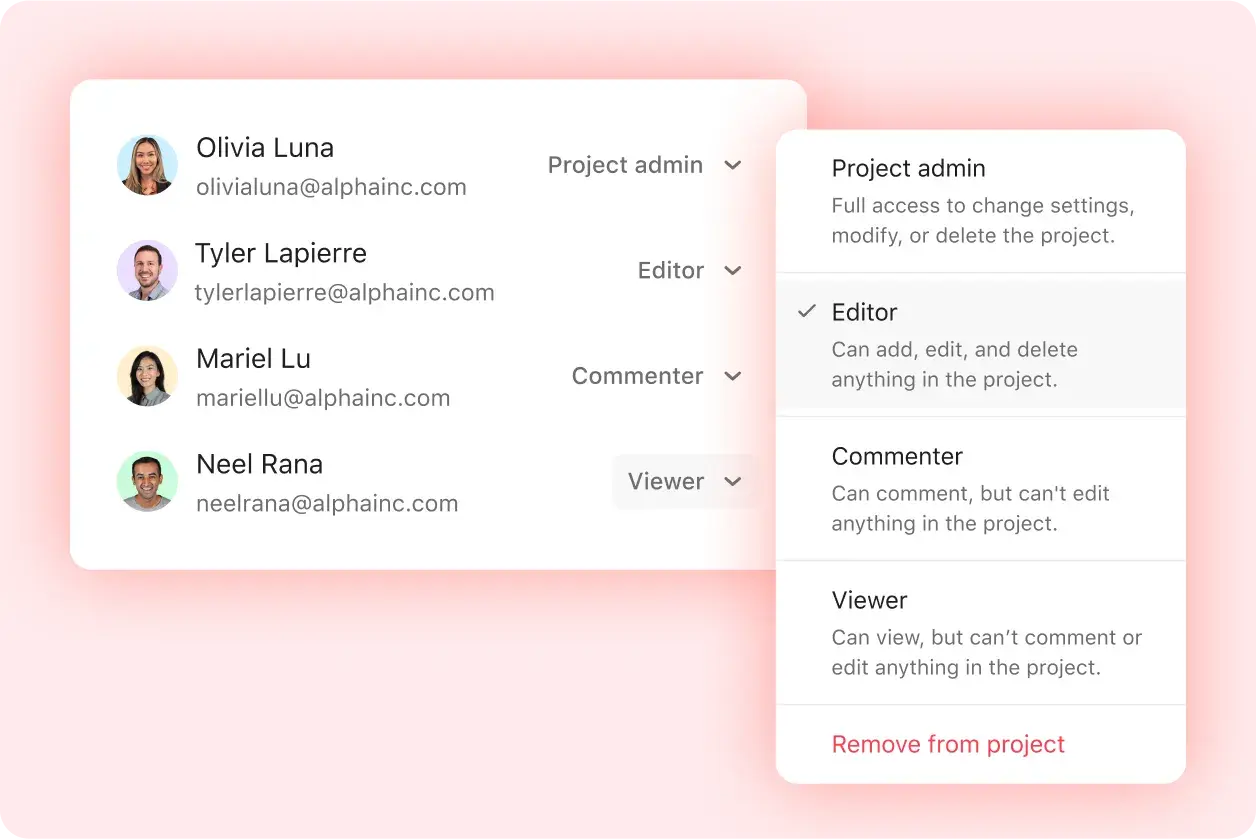
사용자 역할에는 최고 관리자, 관리자, 멤버, 게스트가 포함됩니다. 목표에 대한 액세스 수준에는 편집자 및 조회자가 포함됩니다. 프로젝트 액세스 수준에는 관리자, 편집자, 댓글 작성자, 뷰어가 포함됩니다.
최고 관리자는 조직 전체에 구현된 권한과 기본값을 관리할 수 있습니다. 또한 사용자는 팀과 직접 공유하여 프로젝트와 목표를 포함한 중요한 업무를 동료와 쉽게 공유할 수 있습니다.
Asana의 게스트는 액세스 권한과 가시성이 제한됩니다. 특정 플랜을 사용하면 조직에 게스트를 초대할 수 있는 사용자를 제어할 수 있습니다.
관리자용 Asana 과정을 통해 조직의 Asana 계정을 관리하고 설정을 사용자지정하여 조직을 성공으로 이끄는 방법을 알아보세요.
Asana에서 사용할 수 있는 사용자 역할에는 다양한 수준의 액세스 및 제어 권한이 있는 최고 관리자, 관리자, 멤버 및 게스트 역할이 포함됩니다.
Asana에서 개체 수준 권한에는 관리자, 편집자, 댓글 작성자 또는 조회자로 설정할 수 있는 프로젝트와 편집자 또는 조회자로 설정할 수 있는 목표가 포함됩니다. 이러한 수준에 따라 사용자가 보고 수행할 수 있는 작업이 결정됩니다.
조직 전체에서 데이터 공유를 사용자 지정하려면 관리자는 기본 공유 권한을 설정하고, 공개 링크를 제한하고, 프로젝트와 보고서를 보거나 공유하는 사람을 제어할 수 있습니다.
게스트 액세스는 게스트에게 제한된 가시성과 실행 권한을 제공하는 방식으로 작동합니다. 관리자는 게스트를 초대할 수 있는 사람을 제한하고 액세스 범위를 관리할 수 있습니다.
최고 관리자는 조직 전반에 걸쳐 권한 기본값을 설정하고 관리하며 팀과 프로젝트의 멤버십과 공유를 조정하여 일관된 권한을 대규모로 적용할 수 있습니다.
관리자가 적용할 수 있는 모바일 권한에는 생체 인식 로그인, 스크린샷 및 복사/붙여넣기 비활성화, 첨부 파일 제한, Intune과의 연동 등 모바일 설정 제어가 포함됩니다.
프로젝트 수준의 편집자 권한은 관리자 권한과 다릅니다. 편집자 수준의 사용자는 콘텐츠를 추가할 수 있지만 프로젝트 구조를 변경하거나 이름을 변경 또는 삭제하거나 설정을 조정할 수 없습니다. 반면 관리자 사용자는 모든 권한을 가집니다.