


Chroń swoją firmę
Wdrażaj wytyczne dotyczące ochrony danych dla każdego użytkownika i zespołu.
Skaluj uprawnienia
Zarządzaj dostępem do pracy i zachowaj kontrolę w miarę rozwoju organizacji.
Wykonuj pracę w sposób bezpieczny
Chroń swoje dane i jednocześnie zwiększ produktywność.
Chroń swoją firmę dzięki uprawnieniom obejmującym całą organizację
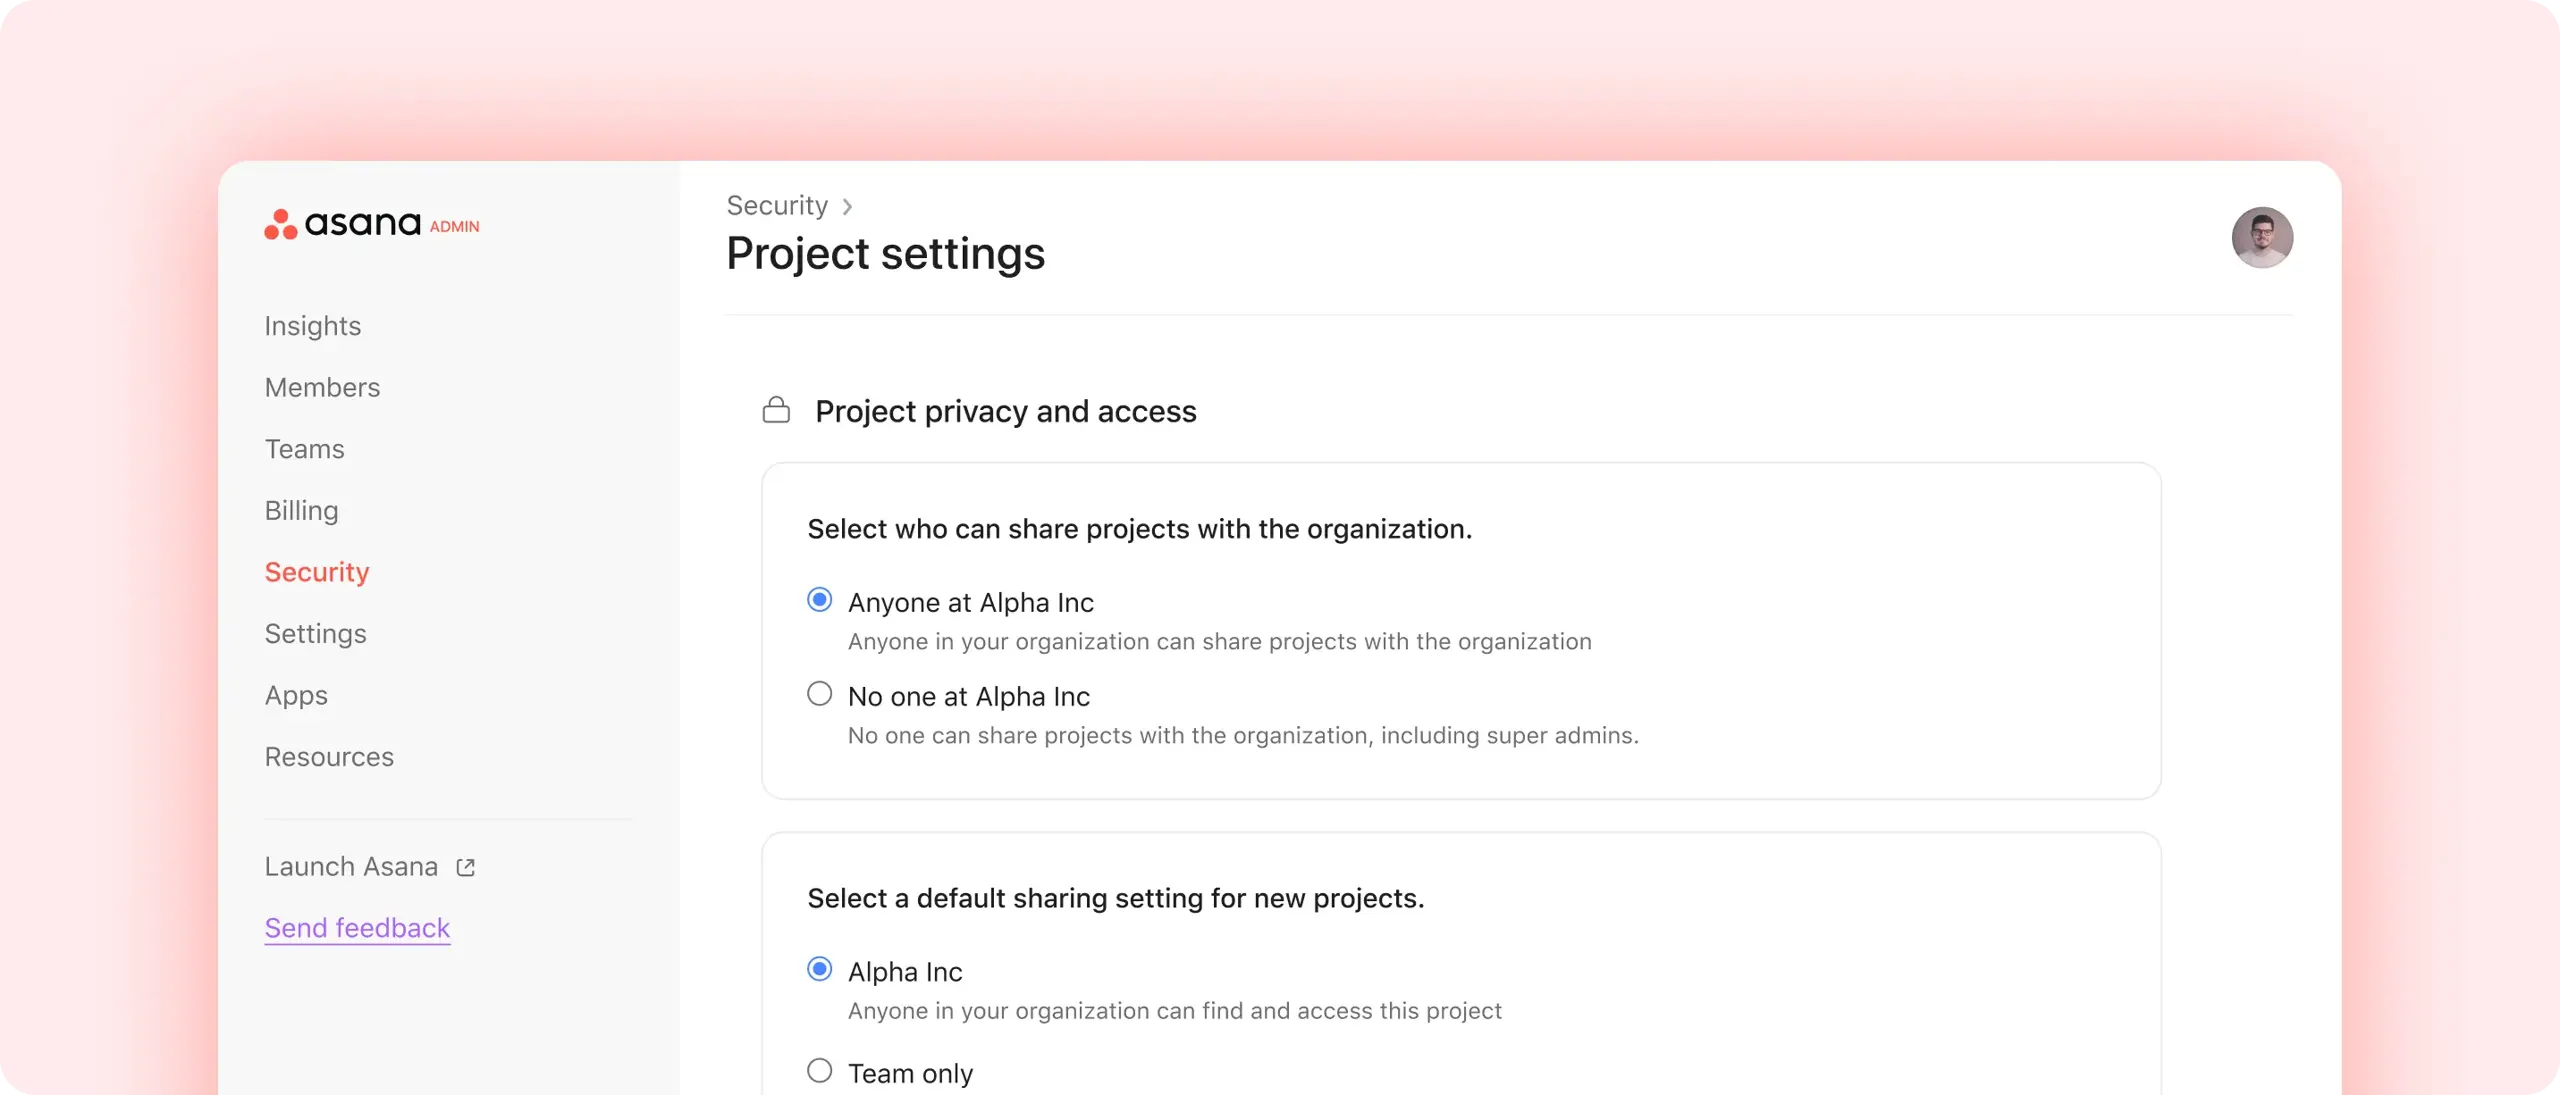
Dostosuj udostępnianie danych
Dostosuj zaawansowane opcje kontroli do potrzeb organizacyjnych w zakresie prywatności.
Ustal najlepsze praktyki
Ustaw domyślne zezwolenia na udostępnianie pracy w całej organizacji.
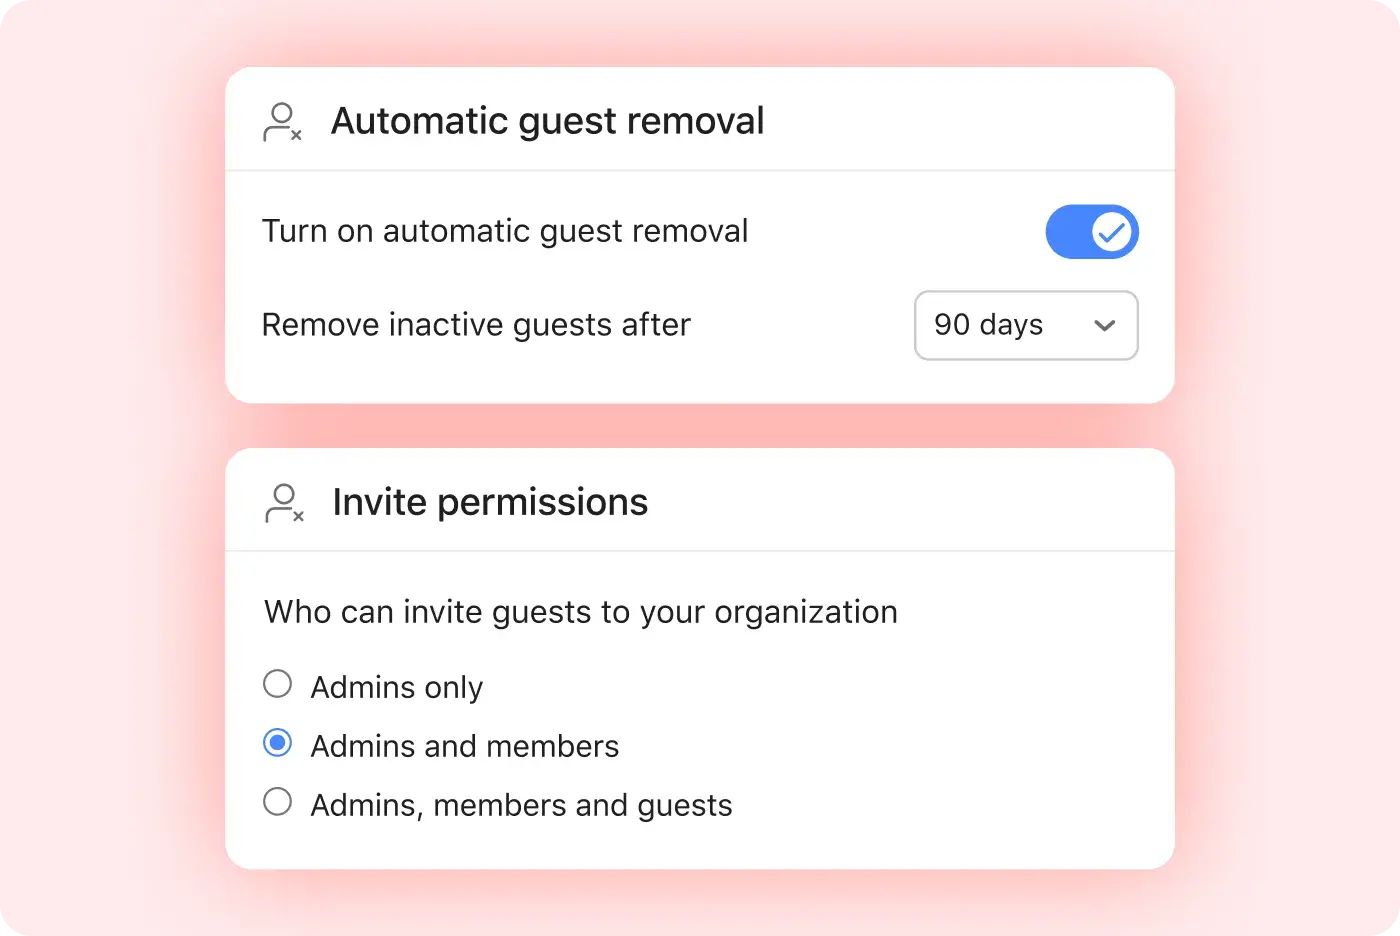
Zarządzaj dostępem gości
Wprowadź zaawansowane środki bezpieczeństwa dla użytkowników będących gośćmi.

Zachowaj kontrolę danych i zgodności
Dostosuj dostęp
Wybierz, kto może zobaczyć i korzystać z każdego projektu w firmie.
Ustandaryzuj dane
Kontroluj dostęp do danych projektu, aby raportowanie było bardziej dokładne.
Skaluj uprawnienia w całej organizacji
Z łatwością dostosuj uprawnienia zespołu, członkostwo i ustawienia udostępniania.

Zabezpiecz swoją organizację
Asana zapewnia bezpieczeństwo danych, kontrolę prywatności i spokój umysłu. Zapoznaj się z tymi zasobami, aby dowiedzieć się więcej.
Nadal masz pytania? Chętnie na nie odpowiemy.
Asana oferuje role użytkowników i poziomy dostępu do obiektów, które pozwalają na dostosowanie środowiska użytkownika i zapewnienie mu bezpieczeństwa.
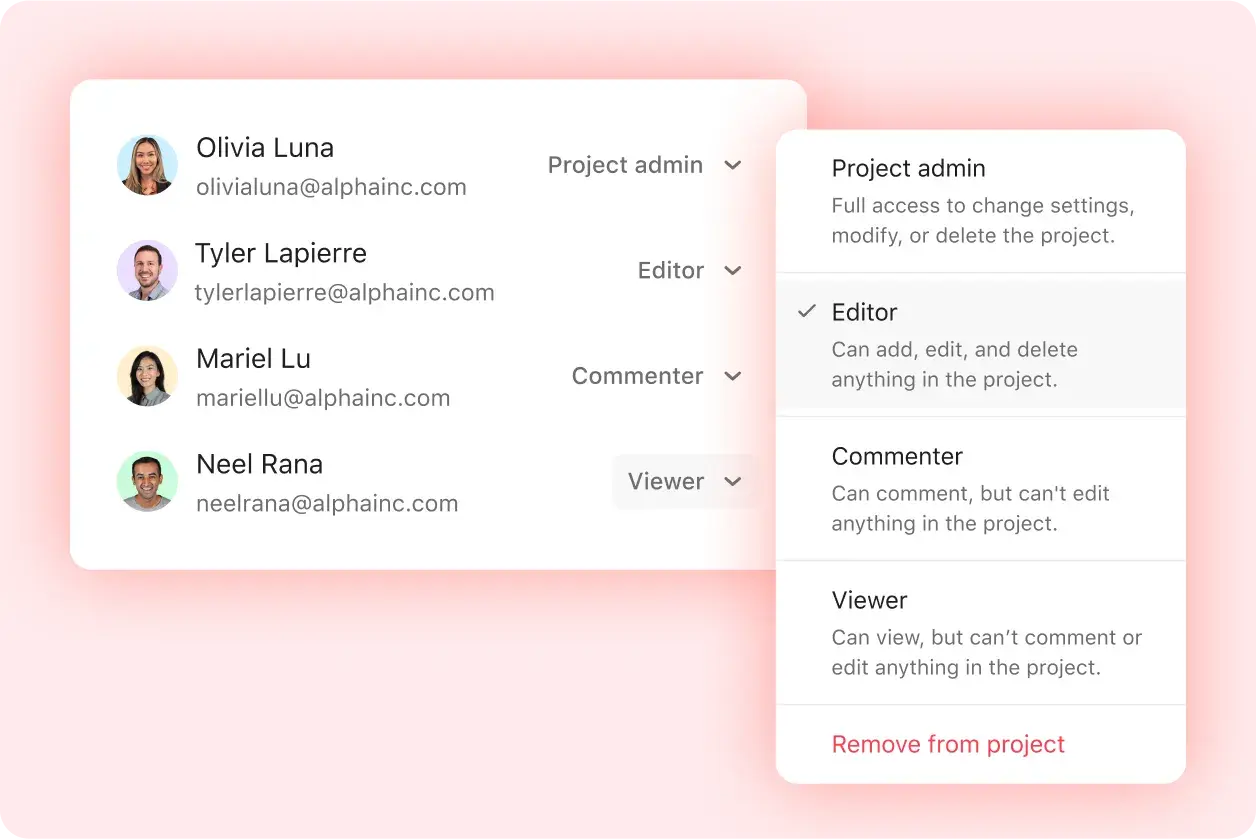
Role użytkownika obejmują superadministratora, administratora, członka i gościa. Poziomy dostępu do celów obejmują edytora i wyświetlającego. Poziomy dostępu do projektu obejmują administratora, edytora, komentującego i wyświetlającego.
Superadministratorzy mogą zarządzać uprawnieniami i ustawieniami domyślnymi, które są wdrażane w całej organizacji. Użytkownicy mogą również łatwo udostępniać współpracownikom ważne zadania, w tym projekty i cele, współdzieląc je bezpośrednio z zespołami.
Goście w Asanie mają ograniczony dostęp i widoczność. Niektóre plany umożliwiają określenie, kto może zapraszać gości do organizacji.
Dzięki szkoleniu „Asana dla administratorów” dowiesz się, jak zarządzać kontem swojej organizacji w Asanie i jak dostosować ustawienia, aby zapewnić jej sukces.
Role użytkowników dostępne w Asanie obejmują role superadministratorów, administratorów, członków i gości o różnych poziomach dostępu oraz kontroli.
Uprawnienia na poziomie obiektu dostępne w Asanie to projekty, dla których można ustawić rolę administratora, edytora, komentatora lub wyświetlającego, a także cele, dla których można ustawić rolę edytora lub wyświetlającego. Te poziomy określają, co użytkownicy mogą zobaczyć i jakie czynności mogą wykonać.
Aby dostosować udostępnianie danych w całej organizacji, administratorzy mogą ustawić domyślne uprawnienia do udostępniania, ograniczyć linki publiczne i kontrolować, kto może wyświetlać lub udostępniać projekty i raporty.
Dostęp dla gości polega na przyznaniu gościom ograniczonej widoczności i uprawnień do wykonywania działań. Administratorzy mogą ograniczyć, kto może zapraszać gości i zarządzać ich dostępem.
Superadministratorzy mogą egzekwować spójne uprawnienia na dużą skalę, ustawiając i zarządzając domyślnymi uprawnieniami w całej organizacji oraz dostosowując członkostwo oraz udostępnianie w zespołach i projektach.
Uprawnienia na urządzeniach mobilnych, które mogą wprowadzić administratorzy, obejmują kontrolowanie ustawień mobilnych, takich jak logowanie biometryczne, wyłączanie zrzutów ekranu i funkcji kopiuj-wklej, ograniczanie załączników oraz integrację z usługą Intune.
Uprawnienia edytora na poziomie projektu różnią się od uprawnień administratora tym, że użytkownicy na poziomie edytora mogą dodawać treści, ale nie mogą zmieniać struktury projektu, jego nazwy, usuwać ani dostosowywać ustawień, podczas gdy administratorzy mają pełną kontrolę.
Wypróbuj Asanę i zmień sposób, w jaki pracujesz
Rozpocznij darmowy okres próbny
Wypróbuj Asanę za darmo. Karta kredytowa nie jest wymagana.
Obejrzyj prezentację
Zobacz, w jaki sposób Asana łączy firmy na dużą skalę.
Porozmawiaj z przedstawicielem handlowym
Dowiedz się, jak Asana pomaga zespołom płynnie współpracować.